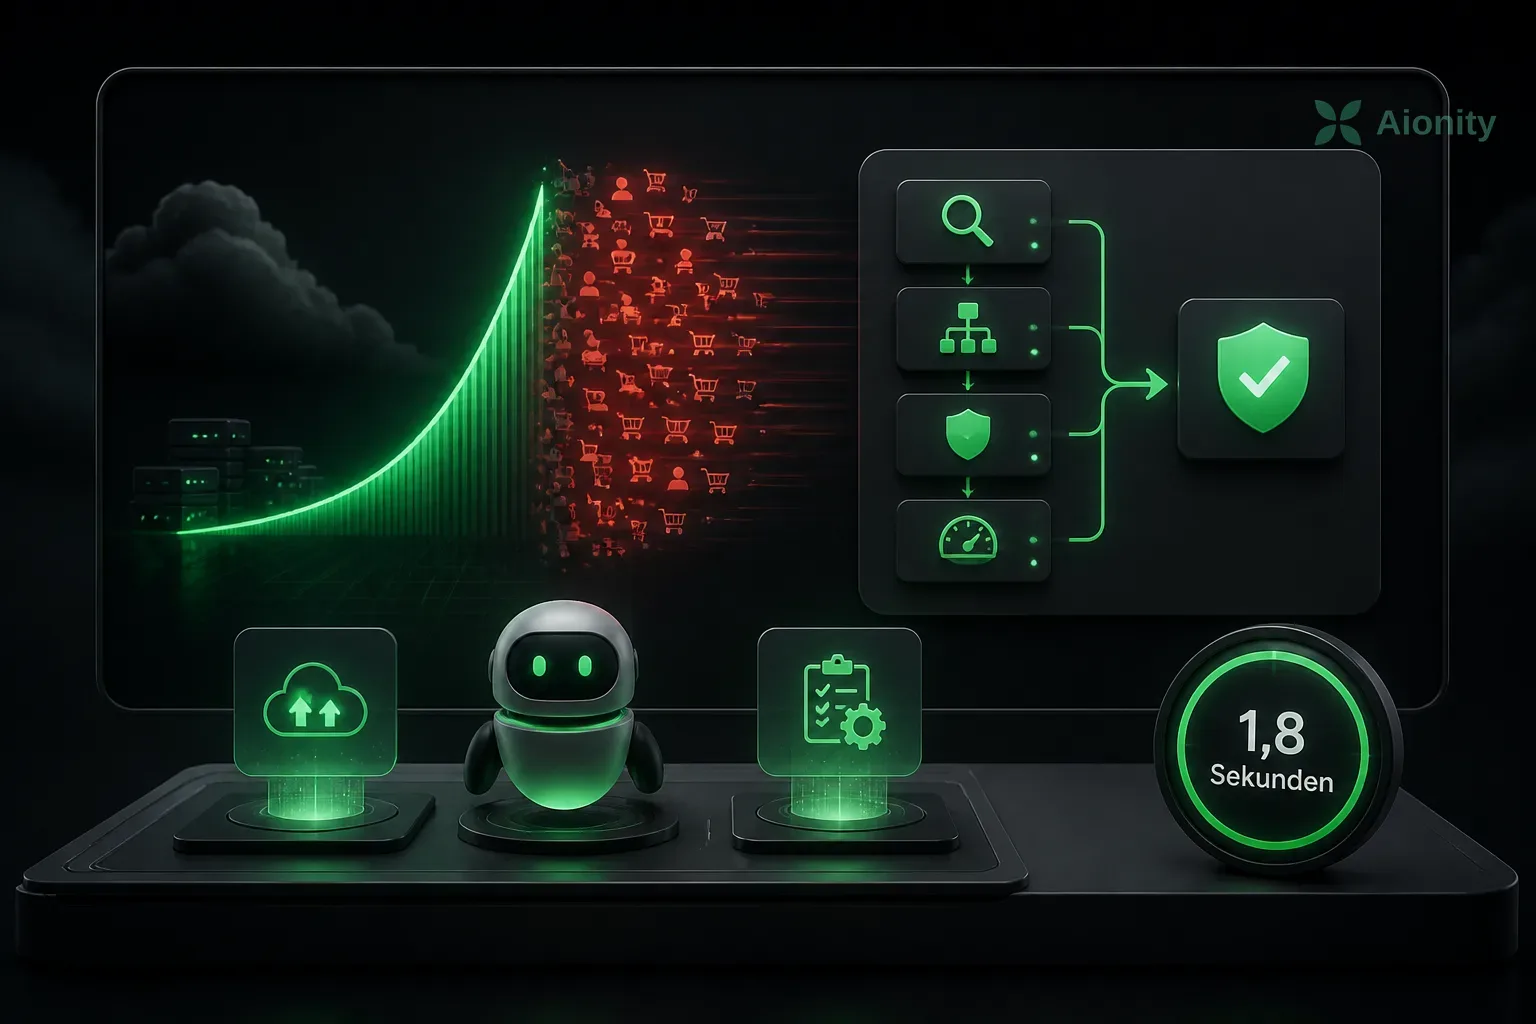
Google beschreibt Project Chrysalis als Forschungsreferenzarchitektur für den Umgang mit Störungen in verteilten Cloud-Systemen. Sie kombiniert die Gemini Enterprise Agent Platform, das Agent Development Kit (ADK) und BigQuery. Anders als fest konfigurierte Agenten soll das System bei einer neuen Störung passende Werkzeuge zur Behebung entwickeln, deren Wirkung prüfen und erfolgreiche Schutzregeln speichern können. Änderungen an der Agenten-Hierarchie benötigen laut Google die Zustimmung eines Menschen.
Als Testszenario dient ein Black-Friday-Ausverkauf: Ein starker Anstieg von Anfragen lässt den Cache-Trefferanteil einbrechen. Dadurch wird die Datenbank mit Anfragen überlastet, bis Verbindungen blockiert sind und HTTP-Fehler auftreten. Statt den Verbindungspool neu zu starten, soll der Agent die Ursache erkennen und eine Begrenzung des eingehenden Datenverkehrs als Middleware-Patch erstellen. Google nennt dafür einen Token-Bucket-Rate-Limiter. Die Gegenmaßnahme werde geprüft, bevor sie eingebunden wird.
Für die Absicherung nennt Google vier Ebenen. Model Armor soll eingehende Telemetriedaten auf Prompt-Injections und Datenlecks prüfen. Cloud KMS und Binary Authorization dienen dazu, erzeugte Patches kryptografisch zu signieren und nicht verifizierten Code am Einsatz zu hindern. OPA Policy Controller setzt laut Google Grenzwerte für Service-Level-Agreements durch. Eine zusätzliche Freigabe durch SREs ist erforderlich, bevor dauerhafte Änderungen an der Agentenstruktur erfolgen.
In den simulierten Cache-Störungen sank die Zeit bis zur ersten Gegenmaßnahme nach Googles Angaben von 15 bis 45 Minuten auf 1,8 Sekunden. Die HTTP-5xx-Fehlerrate ging von 72,7 bis 80,0 Prozent auf 0,0 Prozent zurück; die P99-Latenz fiel von 519,8 auf 18,2 Millisekunden. BigQuery wertete zudem 400 alternative Richtlinien für den Datenverkehr in etwa 0,5 Millisekunden aus. Die genannten Werte beziehen sich auf Simulationen und nicht auf einen beschriebenen Einsatz in einem realen Produktionsausfall.