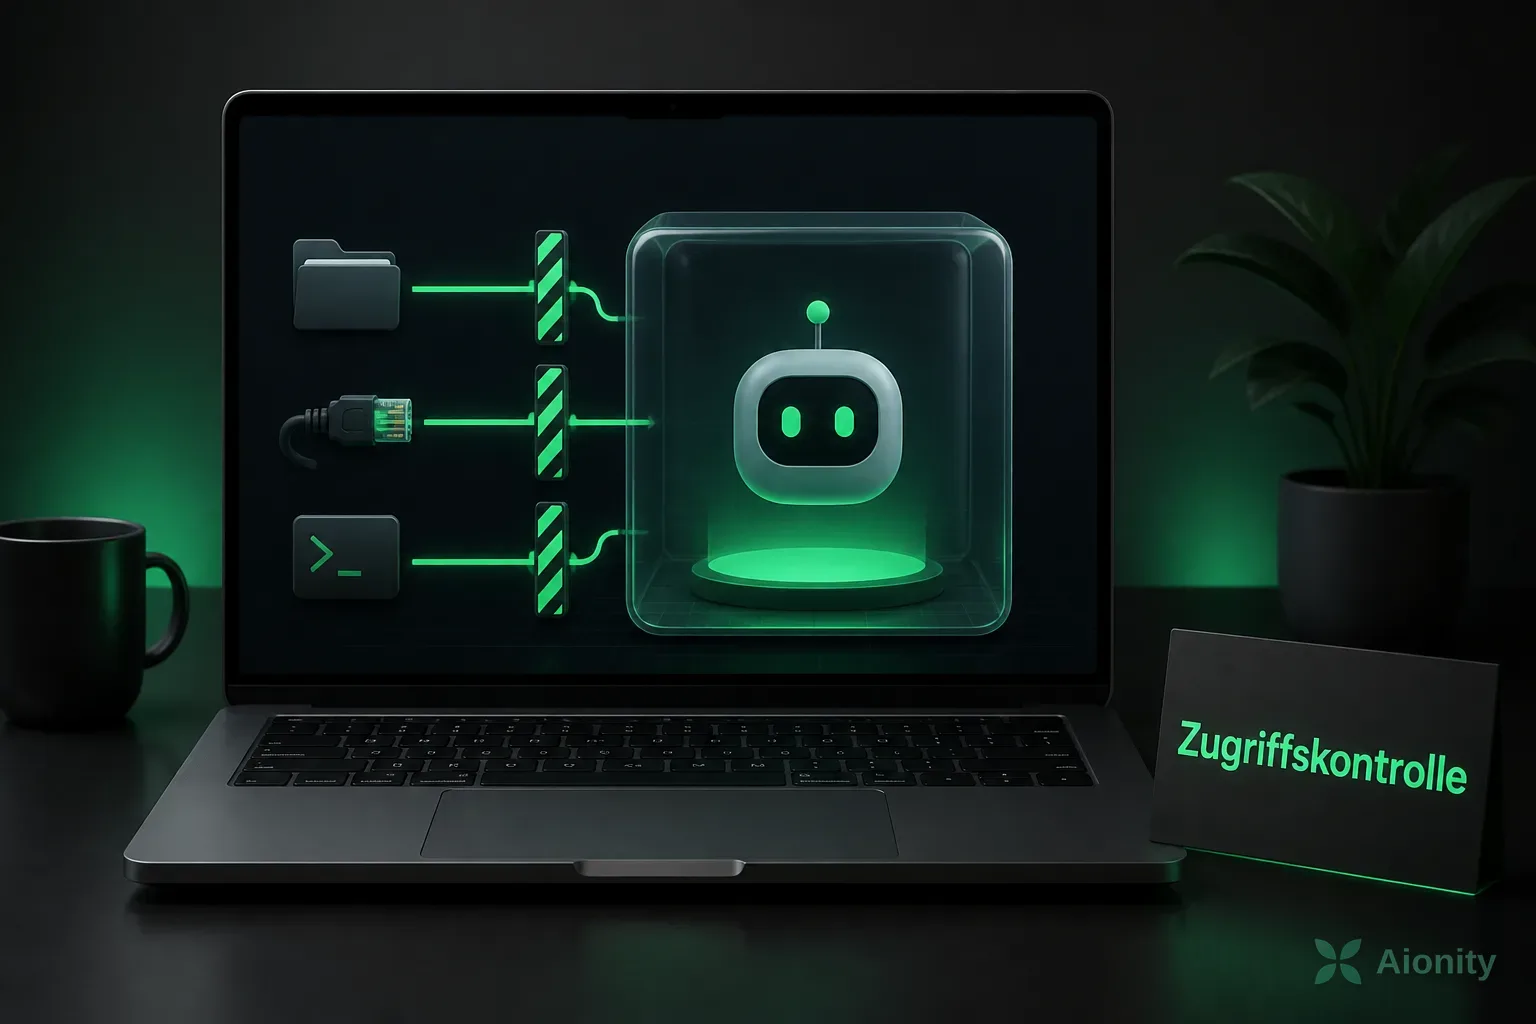
MXC richtet sich an Entwickler und Administratoren, die festlegen wollen, welche Systemressourcen ein KI-Agent verwenden darf. Die Regeln lassen sich laut Microsoft über ein einheitliches JSON-Schema und ein SDK definieren. Dazu gehören erlaubte Ordner, Netzwerkverbindungen und Befehle. Überschreitet ein Agent die festgelegten Grenzen, blockiert das Betriebssystem den Zugriff – unabhängig davon, was das Sprachmodell oder der erzeugte Code vorsieht.
Für kürzere Aufgaben stehen Prozess-Container zur Verfügung. Sie nutzen auf Windows AppContainer, auf macOS Seatbelt und auf Linux Bubblewrap. Damit setzt MXC je nach Betriebssystem auf unterschiedliche Isolationstechniken, während die Steuerung über das gemeinsame Regelwerk erfolgt.
Unter Windows 11 gibt es zusätzlich Session-Container für länger laufende Agenten. Sie führen diese in einer eigenen Windows-Sitzung aus, mit getrenntem Desktop, eigener Zwischenablage und isolierter Eingabe. MXC unterstützt außerdem Umgebungen für das Windows-Subsystem für Linux (WSL). MicroVMs sind ebenfalls vorgesehen, werden aber als experimentell beschrieben. Auch auf Windows 365 Cloud PCs kann die Technologie eingesetzt werden.
Der Ansatz soll den Zugriff eines Agenten auf die Aufgabenbereiche begrenzen, für die er freigegeben wurde. Als Beispiel nennt Microsoft einen Programmier-Assistenten, der eine Website in einem Projektordner bearbeiten soll: Ohne Begrenzung könnte ein Agent mit den Rechten des angemeldeten Benutzers laut Microsoft auch andere Dateien erreichen. MXC soll solche Zugriffe durch die festgelegten Regeln unterbinden. Welche konkrete Umgebung passt, hängt von der Aufgabe und dem verwendeten Betriebssystem ab; für Windows 11 nennt Microsoft neben Prozess-Containern auch Session-Container.